Sécurisez vos équipements
Trust-Buster propose un matériel d'identification certifiée et des outils embarqués pour sécuriser vos installations et équipements sensibles non couverts par la cybersécurité IT classique.
L'enjeu est simple :
détecter quels équipements sont présents et opérés dans vos locaux, en continu, fixes ou mobiles,
identifier les utilisateurs et droits associés, directement sur place hors de tout serveur distant,
valider leur identité par preuves électroniques et challenges cryptographiques,
agir localement : déclencher une alarme, couper une alimentation, autoriser une connexion.
Trust-Buster est développé en France à Sophia Antipolis (06) sur un segment très spécifique de la cybersécurité OT : la protection matérielle et physique au plus près des équipements.
Là où les acteurs traditionnels sécurisent les flux réseaux ou les systèmes d'exploitations, Trust-Buster intervient sur le matériel brut (prises électriques, automates, machines hors réseau, interfaces USB/série) incapable d'héberger un agent logiciel classique.
Fonctionnalités et briques clés
Contrôle d'accès physique et local (« Le Cube ») : un boitier central autonome qui valide la présence réelle de l'opérateur, son identité et ses habilitations directement au cœur de la salle machine, sans dépendre d'une connexion cloud ou d'un serveur distant.
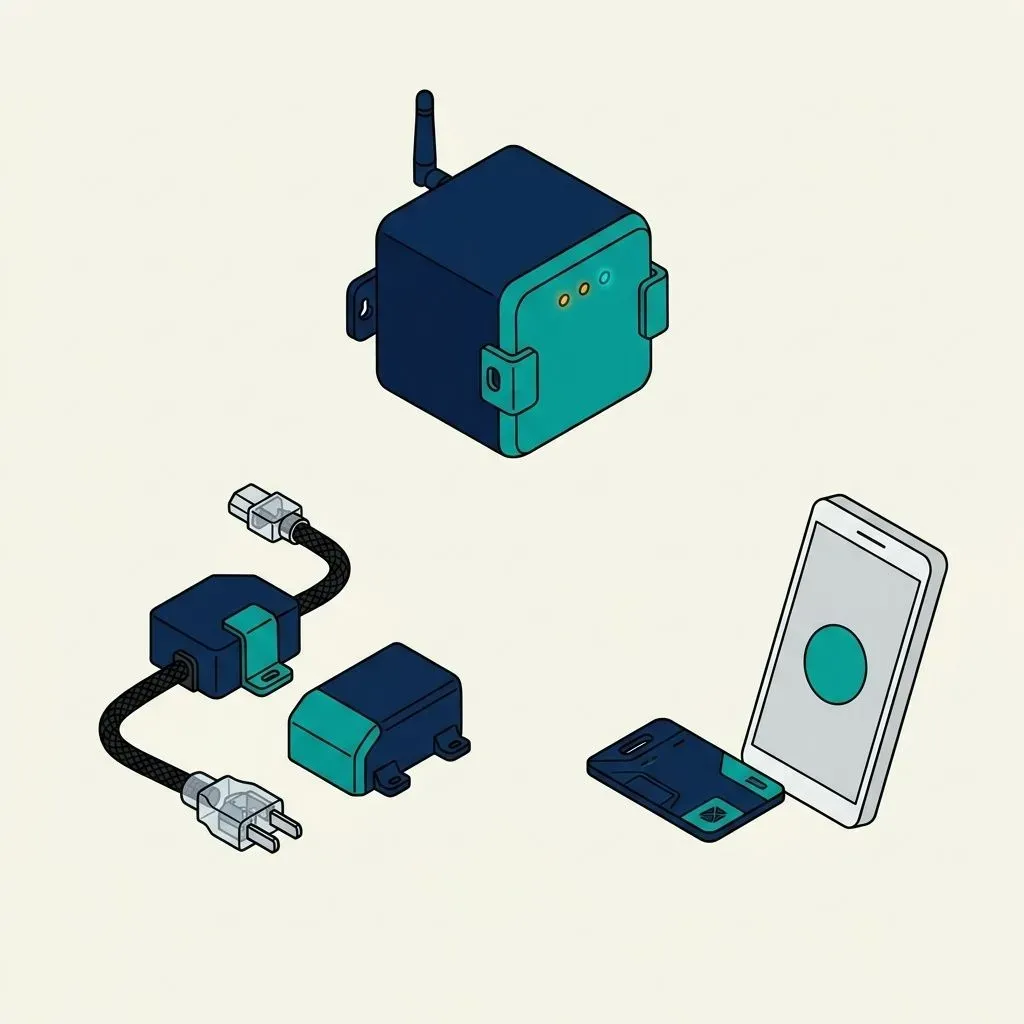
Interception matérielle (les Satellites) : des boîtiers physiques intercalés sur les ports USB, liaisons série ou prises électriques. Ils bloquent les attaques matérielles comme l'injection de frappes (BadUSB) ou la manipulation d'interfaces sans autorisation, pilotés par le Cube.
Gestion en environnement isolé (Air-Gap) : la mise à jour des calendriers et des politiques, la récupération des journaux d'audit chiffrés s'effectuent hors ligne via un terminal mobile sécurisé.
Détection d'anomalies radio : repérage local des équipements non autorisés à proximité (AirTag, signaux suspects, brouillage radio) pour alerter ou déclencher des mises en protection.
Positionnement dans votre architecture : c'est une solution complémentaire qui se situe en amont des niveaux 0 et 1 du modèle Purdue (actionneurs, capteurs, automates), particulièrement adaptée si vous devez sécuriser des accès physiques de prestataires externes sur des sites critiques ou isolés.
Trust-Buster pour la conformité et la sécurité OT
Pourquoi ?
Parce que votre parc installé constitue une surface d'exposition.
Les équipements industriels en service ont rarement été conçus avec des mécanismes d'authentification forts, surtout non connectés. Ils sont construits pour durer dix ou vingt ans. Vous ne pouvez pas simplement les remplacer : vous avez besoin d'une amélioration matérielle rétablissant votre confiance opérationnelle.
Parce que la dépendance au réseau est une vulnérabilité.
Une sécurité qui repose sur le cloud s'effondre dès que la liaison est coupée. Sur un site critique ou en intervention, vous ne pouvez pas présumer d'une connexion permanente. La décision doit être prise localement, que le réseau soit disponible ou non.
Parce que la présence ne prouve pas l'identité.
Être sur place, ou prétendre l'être, ne suffit pas pour autoriser une action sensible. Il vous faut une preuve et la confirmation que l'opération correspond à une activité réellement planifiée.
Parce que le contournement physique est l'angle mort.
Débrancher un appareil, le mettre sur une autre prise libre, réinitialiser un équipement : la plupart des systèmes ne voient absolument rien. Il vous faut un dispositif qui traite l'accès physique comme une menace à part entière, du compteur à la machine.
Parce que la conformité l'exige.
La directive NIS2 exige une maîtrise des risques et une traçabilité des incidents tandis que la norme IEC 62443, volontaire mais de plus en plus exigée par contrat, attend un contrôle et une preuve au plus près du terrain.
Pour qui ?
« Il faut que ça fonctionne sans réseau. »
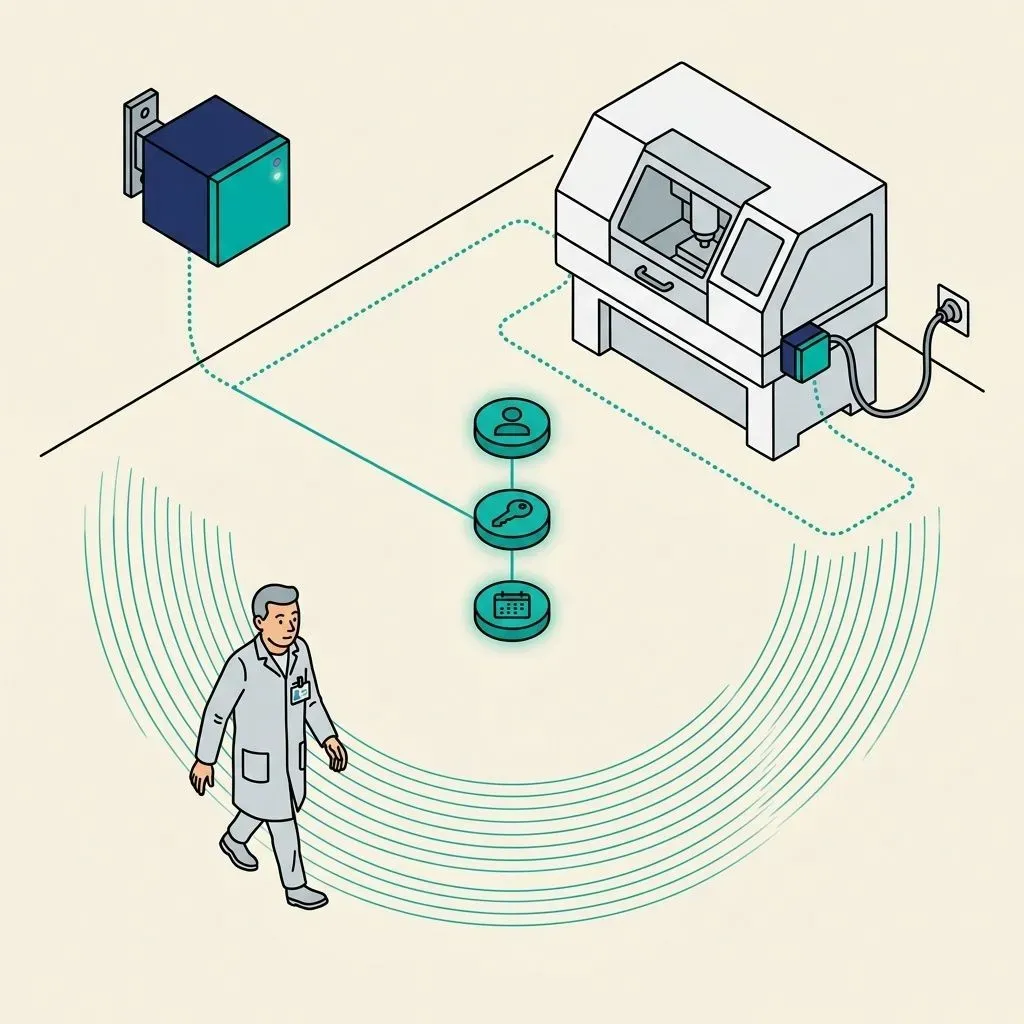
Trust-Buster détecte, identifie, valide et agit en local. Coupé du monde, il continue d'autoriser ou de bloquer, d'enregistrer et d'alerter selon les règles qui lui ont été confiées et apportées par une autorité de sûreté. Le retour de la connectivité n'est qu'un événement de synchronisation, jamais une condition de fonctionnement ni une porte d'accès à défendre.
« Nous ne pouvons pas modifier les équipements existants. »
Le Cube (autorité de contrôle) et ses effecteurs (autorité d'action) sont non-intrusifs et autonomes. Ils ne nécessitent aucune modification sur les machines en place mais s'intercalent sur vos câbles, vos liaisons radios et vos sources électriques pour détecter et contrôler.
« Nos données ne doivent pas quitter le site. »
Tout est traité localement. Rien ne transite par un serveur tiers. La souveraineté des données est structurelle, et non une simple promesse contractuelle. Vous décidez ce qui sort, d'un simple rapport à une API complète pour votre SIEM IT.
« Il nous faut des preuves pour les audits. »
Chaque autorisation, chaque refus, chaque incident est horodaté, motivé et signé. Vous obtenez un journal de preuve (forensic log) directement exploitable par vos équipes de supervision.
« L'environnement est hostile. »
Un même cœur technologique, décliné selon le terrain : version interactive pour les centres de contrôle aujourd'hui, boîtier rail DIN et boîtier étanche durci à venir.
Comment ?
Le Cube est un boîtier fixe doté de capteurs et de modules de communication, installé par pièce, bâtiment ou armoire électrique.
Il analyse en permanence son environnement radioélectrique et établit trois certitudes fondamentales avant d'accorder la moindre autorisation :
La détection. Il sait quels équipements et quelles personnes enrôlées sont à proximité, grâce à la détection de dispositifs enregistrés. Il alerte immédiatement si de nouveaux appareils pénètrent dans le périmètre. Il détecte les consommations anormales et les prises débranchées.
L'identité. La simple présence ne suffit pas. Le Cube exige une preuve d'identité forte, ancrée dans le matériel (challenge exécuté avec clés privées) et impossible à usurper par une simple imitation, complétée par une validation humaine selon le contexte (règles d'approbation humaine).
La validation. La bonne personne ne suffit pas non plus. Le Cube vérifie que cette action spécifique — sur cet équipement, à cet endroit et à cet instant précis — est bien inscrite au programme des activités planifiées. La bonne personne, sur le bon équipement, au bon moment : à défaut, l'accès est refusé.
Lorsque ces trois conditions sont réunies, il déclenche nos effecteurs satellites :
L'action. L'effecteur coupe l'alimentation électrique de l'équipement : autorisation ou blocage à la prise, avec vérification d'état et journalisation. D'autres points d'application sont possibles : liaison série, liaison radio, moniteur, saisie clavier, ...
Relever les défis réglementaires grâce aux systèmes Ops-Devices
Comprendre le cadre réglementaire
Deux textes européens structurent le sujet : la directive NIS2 qui vise les exploitants et le Cyber Resilience Act (CRA) qui vise les fabricants, importateurs et distributeurs. Cela fait évoluer les protections à mettre en place : savoir ce que vous exploitez, maîtriser qui y intervient, prouver ce qui s'est passé. Les moyens passent par une documentation de sécurité, une nomenclature logicielle et une politique de traitement des vulnérabilités adaptées au contexte industrie.
Trust-Buster, le système basé sur la plateforme Ops-Devices, transforme ces obligations en une capacité opérationnelle directement sur site : inventaire, contrôle d'accès et journal d'audit signé, entièrement gérés pour vous. Vous restez concentré sur vos opérations, tandis que vos preuves de conformité se génèrent automatiquement.
Ops-Devices : la confiance, ancrée dans le matériel
Notre plateforme propulse les opérations de Trust-Buster en s'appuyant sur un boîtier physique, le Cube. Véritable passerelle de communication et de capteurs, il sécurise n'importe quel équipement, même s'il n'a jamais été conçu pour l'authentification.
Il reconnaît précisément quel équipement et quel utilisateur sont présents, n'autorise que les actions conformes à un jeu de règles validées, et agit en toute autonomie — sur site, même en cas de déconnexion totale du réseau. Toute tentative de contournement physique est détectée, le périmètre se verrouille immédiatement et l'incident est journalisé.
Conçu et développé en Europe. Souveraineté opérationnelle : aucune donnée ne quitte votre site, aucun cloud tiers, aucun arrêt à distance (kill-switch), et un fonctionnement garanti en isolation totale (air-gap). Notre chaîne d'approvisionnement est documentée publiquement.
À qui s'adresse Trust-Buster ?
Aux opérateurs industriels et aux infrastructures critiques. Usines, énergie, eau, transports :
des sites entrant dans le champ de NIS2, et dont les donneurs d'ordre exigent de plus en plus une conformité IEC 62443
. Vous exploitez des équipements qui n'ont pas été conçus pour la cybersécurité et qui ne peuvent pas être simplement remplacés. Vos équipes de supervision (SOC) doivent étendre leur visibilité et leur contrôle jusqu'à la frontière physique — là où les outils logiciels s'arrêtent.
Aux opérateurs de terrain et aux environnements de défense. Des sites sans connectivité fiable, par contrainte technique ou par doctrine d'engagement. Vous avez besoin d'une chaîne de confiance et d'une capacité d'action autonomes, sans dépendance au cloud, avec une souveraineté non négociable.
Plus largement, à quiconque doit maîtriser « qui peut activer ou utiliser quel équipement, où et quand » — et savoir, sans la moindre ambiguïté, quand une personne tente de contourner le système.
Nos atouts clés
Atouts de conception
Prise isolément, chacune de nos briques existe ailleurs. Notre différence réside dans leur convergence : détection sans contact, identité ancrée dans le matériel, prise de décision locale, blocage autonome, fonctionnement hors réseau, souveraineté européenne et formats matériels dédiés. Cet ensemble cohérent et indissociable constitue toute notre valeur.
Une confiance ancrée dans le matériel.
L'identité repose sur un composant sécurisé certifié Critères Communs EAL5+ — une certification portée par le composant lui-même. Il ne s'agit pas d'une sécurité logicielle qui peut être contournée en effaçant la mémoire.
Une autonomie réelle.
Aucun cloud, aucune dépendance, aucun point de défaillance distant. Le Cube est conçu pour les sites où l'on ne peut se fier qu'à ce qui est physiquement présent.
Souverain par conception.
Conçu et développé en Europe, avec une chaîne d'approvisionnement documentée publiquement — limites incluses. Une réponse directe aux besoins des infrastructures critiques et de la défense.
Détecter ne suffit pas — nous répondons.
Là où beaucoup se contentent de lever des alertes, le Cube enchaîne détection, réponse, remédiation et preuve. Le périmètre se protège lui-même.
Une posture de sécurité transparente et pragmatique.
Nous ne promettons pas l'impossible. Un accès physique reste un accès physique. Ce que nous garantissons est plus fort qu'un slogan : rien ne passe incognito. Chaque tentative laisse une trace datée, motivée et signée.
Démonstration sur demande
Nous ne vous expliquerons pas notre sécurité : nous vous laissons tenter de la mettre en échec.
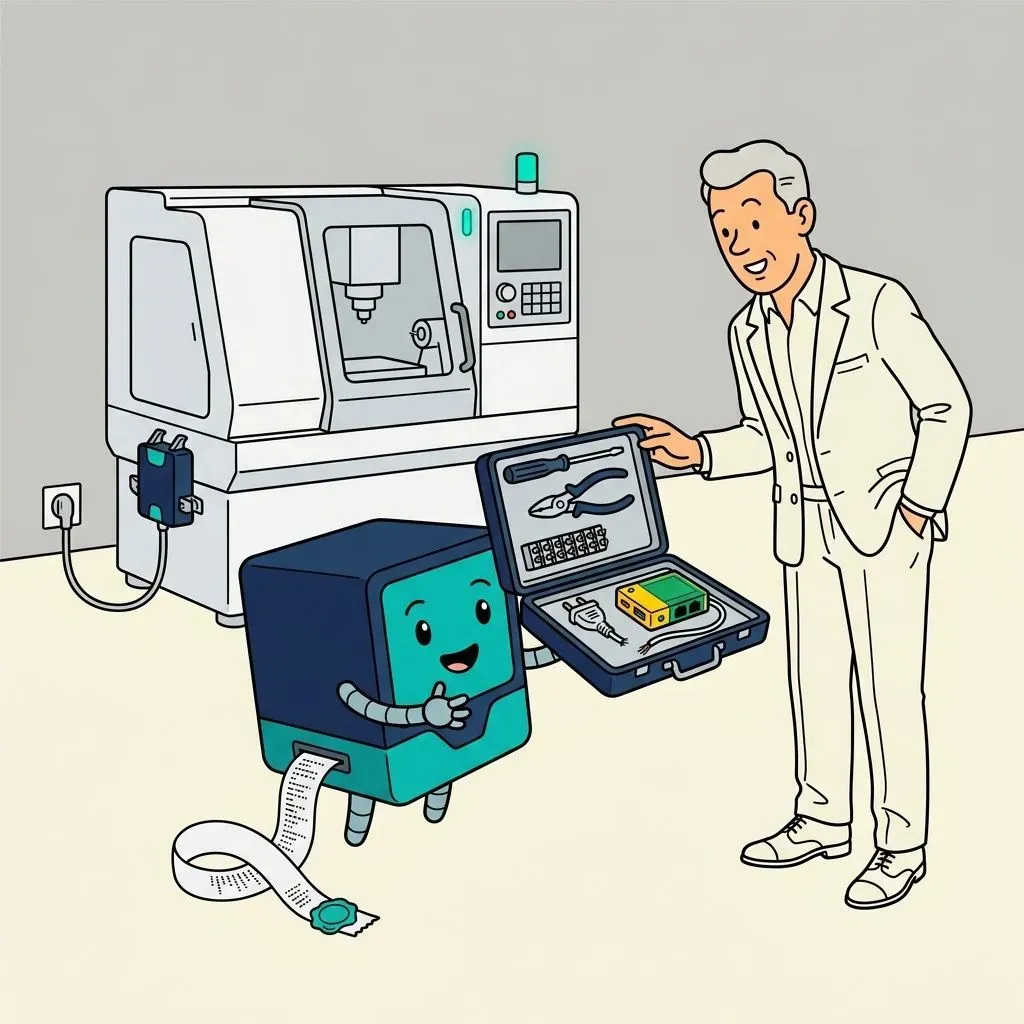
Lors d'une démonstration, vous prenez la place de l'intrus, face à un équipement protégé par sa prise pilotée. Sans scénario prédéfini et sans explication préalable, vous tentez ce que vous voulez : appuyer sur le bouton de la prise, la débrancher, la rebrancher sur une autre source, recâbler directement l'équipement, réinitialiser le boîtier, vous présenter sans identité valide ou solliciter un accès non planifié.
À chaque tentative, le système réagit sous vos yeux : coupure, alerte, verrouillage, puis détaille ce qu'il vient de détecter dans votre geste. Certaines tentatives réussiront. Nous vous les montrons aussi, et nous vous disons ce que nous faisons pour les fermer.
Vous repartez avec un journal d'audit signé de vos propres essais : votre futur rapport d'incident, rédigé en direct par un « attaquant » volontaire.
C'est la démonstration la plus convaincante que nous connaissions en matière de sécurité : non pas une simple affirmation, mais une invitation à nous prouver le contraire.
Trust-Buster : regardez cette vidéo pour tout comprendre
Team
Pascal FLAMAND
Lead
CEO and founder @JANUA - Now Open-IAM - since 2004, a company specializing in IAM (security, access control, identity management) and Open Source.
CEO and Founder @Samarcande since 2023, holding, acting as an investor in real business projects.
Julien HOLTZER
Technical Advisor
Passionate about electronics, embedded devices, research and development, building new hardware and software disrupting solutions.
15+ years of experience in Smart Cities and Smart Buildings, from concepts to implementations.
FAQ
Pourquoi Trust-Buster ? Casser la confiance ?
Jusqu'ici, le Zero Trust s'arrêtait au réseau. Nous l'étendons jusqu'à la prise électrique.
Le Zero Trust — « ne jamais faire confiance, toujours vérifier » — est le modèle de référence que tout décideur en cybersécurité cherche à déployer. Mais il s'arrêtait jusqu'alors à la couche logique : face à une armoire électrique, un automate industriel de 2009 ou une simple prise murale, ce paradigme n'existait tout simplement plus.
Notre parti pris est de combler cette rupture : nous ne nous fions jamais à la confiance déclarée sur un emballage ou dans une fiche technique. Nos équipements sont conçus pour surveiller en continu les utilisateurs comme le matériel. Ils apportent la preuve du bon fonctionnement des opérations et détectent toute action susceptible de rompre cette chaîne de confiance — qu'il s'agisse d'une erreur de manipulation ou d'un acte malveillant.
Trust-Buster correspond-il à mes besoins ?
Nous avons conçu Trust-Buster pour répondre aux situations critiques exigentes : équipements à risques, périmètres sensibles, obligations de conformité contraignantes et traçabilité inattaquable face à un auditeur. Mais vous pouvez le déployer pour mieux comprendre et analyser votre parc d'équipements : quelles consommations électriques, quels équipements permanents sous-utilisés, quels usages temporaires hors de vos limites.
Trust-Buster se déploie en trois modes et vous décidez quand passer au suivant, équipement par équipement, jamais globalement.
Observation : il détecte, alerte et journalise sans jamais couper, notamment pendant les premières semaines de déploiement. Vous mesurez le bruit réel avant d'armer quoi que ce soit.
Consentement : il demande à un responsable de valider ou refuser un accès depuis son téléphone. Sans réponse, rien ne bouge : idéal pour des équipements partagés, lors d'interventions de prestataires, ou pour des sites à forte rotation sans règles établies.
Application: il coupe selon la règle, sans intervention humaine. Cela nécessite un périmètre explicitement listé, sur des équipements dont l'arrêt est sans conséquence.
La plupart de nos déploiements n'ont pas vocation à passer en Application partout : un site sous Observation produit déjà le journal d'audit qui vous permet de mieux comprendre et réagir au cas par cas.
Pour quels scénarios avez-vous conçu votre produit ?
L'origine du Cube remonte à la première prise de responsabilité pénale quant à l'usage de machines outils dans un FabLab, en 2015. Les mêmes doutes doivent certainement aussi se poser à vous et ne peuvent se régler par un "Fais-moi confiance". Voici les quatre questions qui coûtent cher :
« Qui a démarré la presse à 3 h du matin ? »
La situation: une machine à usage restreint sur un site partagé, un incident survient, sans témoin.
Aujourd'hui : le badge d'accès prouve une entrée dans le bâtiment, et se contourne très aisément. Il ne permet pas de savoir qui a mis la machine en route.
Avec Trust Buster, le démarrage exige la présence, l'identité prouvée par le matériel, et une intervention planifiée. Les trois, ou rien. L'entrée de journal est signée : qui, quel équipement, quand, sur quelle règle, autorisé ou refusé. Le départ ou l'absence d'utilisateur autorisé est également détecté, et une alarme indique que la machine est toujours activable, voire protège électriquement d'une remise en marche.
« Cette personne était-elle habilitée ? »
La situation : une co-activité, avec interventions d'extérieurs en cascade, une habilitation qui a expiré il y a trois semaines.
Aujourd'hui : la réponse est dans un classeur, reconstituée après coup, et elle ne tiendra pas devant un auditeur.
Avec Trust-Buster : l'habilitation est une règle, pas un document. Périmée, elle n'autorise plus rien. Le refus est tracé au même titre que l'accord. Vous obtenez la liste opposable des accès accordés et refusés, par intervenant et par équipement.
« L'équipement a été recâblé en direct pendant le week-end. »
La situation : une prise de courant est déplacée, une multiprise ajoutée, ou un boîtier de contrôle réinitialisé.
Aujourd'hui : la supervision logicielle ne voit rien. On découvre la manipulation au prochain incident.
Avec Trust Buster : chaque débranchement, recâblage, reset et consommation anormale sont des événements de sécurité. Le périmètre se verrouille, l'incident est journalisé. L'horodatage du contournement est directement accessible et vous pouvez définir une règle de réaction qui nécessitera que vous soyez contacté pour remettre en service, même après réparation du câblage d'origine.
« Le site est coupé du monde depuis trois jours. La sécurité tient-elle encore ? »
La situation : votre site est isolé, plus de liaison informatique classique.
Aujourd'hui : la sécurité IT est adaptée pour fonctionner avec les équipements OT mais dépend beaucoup du réseau, voire se retrouve adossée au cloud. En pratique, on désarme et on continue à utiliser car la production passe avant l'informatique.
Avec Trust-Buster, c'est le fonctionnement nominal. Le Cube décide seul. Les règles arrivent et les journaux repartent par les téléphones des porteurs autorisés et authentifiés.
Le journal complet de la période d'isolement est disponible, signé, sans trou.
Et quand ça se passe mal ?
Nous ne coupons pas une machine en cours de cycle
Par défaut, l'application porte sur l'autorisation de démarrage, pas sur l'interruption. Un équipement déjà en fonctionnement déclenche une alerte, pas une coupure sauf s'il figure explicitement dans la liste des équipements coupables à chaud, que vous établissez et signez avec nous.
Le mode dégradé est un mode, pas un accident
Cube hors service : les satellites conservent leur dernier état autorisé jusqu'à expiration de leur capacité. Aucune coupure en cascade.
Satellite hors service ou débranché : l'événement est journalisé et remonté. L'équipement n'est pas remis sous tension à l'insu du système.
Réseau absent : c'est le fonctionnement nominal, pas une panne. La décision est locale et hors ligne par conception.
Coupure secteur : au retour du courant, les points d'application redémarrent hors tension. La remise en service est un acte autorisé, jamais un effet de bord.
Break-glass : une porte de sortie, tracée
Un responsable désigné peut forcer l'accès en urgence, par une procédure hors ligne : QR papier scellé dans une enveloppe déposée dans chaque salle, scan et validation sur son téléphone. L'accès est alors accordé immédiatement,et est aussitôt horodaté, signé et remonté au premier rapport.
Nous préférons une dérogation tracée à un contournement invisible. C'est le même principe que le reste du système.
Les faux positifs, nous les comptons
Un dispositif de sécurité qui bloque régulièrement à tort, même sans incident conséquent, est débranché en six mois par ras-le-bol. Le mode Observation existe pour ça : avant tout armement, il produit le taux réel d'événements par jour et par équipement, sur votre site. Si le chiffre n'est pas tenable, vous ne passez pas cet équipement en Application. Vous affinez alors les règles, resserrez le périmètre, ou renoncez à un contrôle systématique sur cet équipement (il reste dans le journal). C'est une décision, pas un échec.
Qui est responsable ?
La règle est la vôtre : vous la définissez, vous la validez, elle est signée. Nous garantissons son exécution fidèle et la preuve associée. La décision d'armer un équipement en mode Application reste chez l'exploitant, comme pour tout dispositif de consignation. Le contrat de service le dit noir sur blanc, et nomme le référent sûreté de votre côté
Ce que Trust-Buster apporte à votre conformité
Aucun produit ne met une organisation en conformité. Un produit apporte des preuves, et couvre certaines mesures.
Sous NIS2 : vos obligations d'exploitant
Inventaire et maîtrise des actifs. Le Cube tient l'inventaire des équipements protégés et des porteurs enrôlés, et signale l'apparition d'un émetteur non déclaré dans le périmètre. C'est un inventaire de terrain, y compris pour les équipements que votre outil de gestion d'actifs ne voit pas parce qu'ils ne sont pas sur le réseau.
Maîtrise des accès, y compris des prestataires. L'habilitation devient une règle datée, pas un document dans un classeur. Un accès accordé et un accès refusé sont tracés au même titre et vous produisez la liste opposable des interventions, par intervenant et par équipement.
Traçabilité et gestion des incidents. Chaque autorisation, chaque refus, chaque tentative de contournement produit une entrée horodatée, motivée et signée, exportable vers votre SIEM sans forcément y être tout le temps connecté. C'est la matière première d'une notification d'incident, pas la notification elle-même.
Continuité en cas d'indisponibilité. La décision est rendue localement. Une coupure réseau, une panne de votre cœur informatique ou une attaque visant votre infrastructure ne changent rien au comportement du dispositif sur le terrain.
Sous IEC 62443 : le référentiel technique, volontaire mais attendu
IEC 62443-4-2 prévoit explicitement le contrôle d'accès physique comme contre-mesure compensatoire lorsque l'équipement industriel est incapable d'identifier individuellement une personne.
Notre architecture suit les principes de conception d'IEC 62443-4-2, avec une cible de niveau SL-C 2. Aucune évaluation par un tiers n'a été réalisée à ce jour. La certification Critères Communs EAL5+ que nous mentionnons porte sur le composant sécurisé que nous intégrons, pas sur notre produit.
Sous le CRA : notre obligation de fabricant
Le CRA ne vous impose rien en tant qu'exploitant. Il nous impose, à nous, une conception sécurisée, une nomenclature des composants, un traitement documenté des vulnérabilités et un signalement de celles qui sont activement exploitées.
Que fournit concrètement Trust-Buster ?
Trust-Buster déploie une architecture matérielle souveraine : la plateforme Ops-Devices.
La solution inclut le matériel installé sur votre site (le Cube pour la détection et la validation, et ses satellites pour l'activation et la coupure effective. Nous apportons également l'accompagnement à l'enrôlement de vos équipements et de vos collaborateurs, la gestion des politiques d'accès, ainsi que la fourniture de preuves d'audit signées, prêtes pour vos contrôles de conformité.
Qu'est-ce que Trust-Buster et où la société est-elle basée ?
Trust-Buster est le système de contrôle d'accès aux équipements critiques construit sur la plateforme souveraine Ops-Devices, déployé et opéré sur site. La société est basée à Sophia-Antipolis, en France.
Plus d'informations techniques sur le produits ?
Visitez notre plateforme d'infrastructure technique depuis notre site public :
Et les clés électroniques dans tout ça ?
« Ça existe déjà »
Les systèmes de clé électronique équipent depuis vingt ans les IHM de machines pour dire quel niveau d'opérateur a le droit de quel mode de fonctionnement. C'est un dispositif éprouvé, industriel, et nous ne prétendons pas le remplacer.
Trois différences, et elles sont structurelles.
Ils supposent une machine qui sait lire une clé. Un lecteur de clé électronique se raccorde à une IHM ou à un automate capable d'en interpréter la valeur. Sur un équipement sans écran, sans identité et sans réseau, la majorité d'un parc installé, il n'y a rien à quoi le raccorder. Notre point d'application est en amont, sur l'énergie ou les câbles standards, et ne demande rien à la machine.
Ils portent un droit, pas une identité prouvée ni un créneau. Une clé électronique est un porteur de rôle, généralement partagé, sans expiration automatique, sans révocation à distance et sans vérification que l'intervention était planifiée. C'est un contrôle d'usage, pas une chaîne d'autorisation.
Ils ne produisent pas de preuve exploitable. La trace, quand elle existe, reste dans l'automate ou l'IHM, dans un format propre au constructeur, sans signature et sans horodatage opposable.
Sur une machine récente équipée d'une IHM et d'une gestion d'utilisateurs, ces systèmes sont souvent le bon choix. Notre terrain commence là où le leur s'arrête : l'équipement qui n'a rien pour les accueillir.